Virtualization / Digital Workspace · Comparison
Omnissa Horizon vs Citrix — English translation pending review
The full Polish expert article is published. English copy will follow after editorial review.
This English page is a published stub. Full content is maintained in Polish. An English translation will be added after human review — not auto-translated.
Polish article: /wiedza/omnissa-horizon-vs-citrix-porownanie-vdi.
Omnissa Horizon – od wirtualnego pulpitu do cyfrowego stanowiska pracy
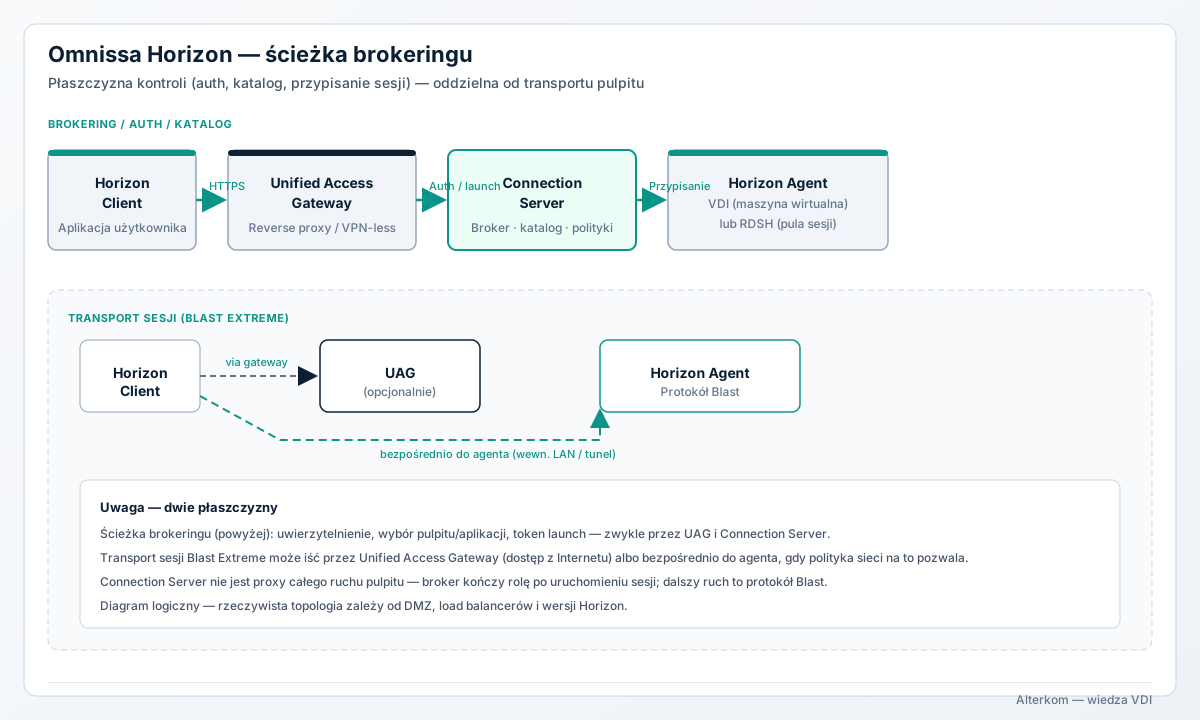
Omnissa Horizon 8 służy do centralnego dostarczania pulpitów i aplikacji z infrastruktury lokalnej lub wspieranych środowisk chmurowych. Horizon Connection Server pośredniczy w zestawianiu sesji, Horizon Agent działa na maszynie docelowej, a Horizon Client służy użytkownikowi do połączenia. Dostęp z Internetu często zabezpiecza Unified Access Gateway (UAG). [1][2]
W środowiskach na VMware vSphere istotne są pule desktopów i technologia Instant Clone. Dodatkowe komponenty App Volumes oraz Dynamic Environment Manager (DEM) pomagają rozdzielić system bazowy, dostarczane aplikacje i ustawienia użytkownika. [1][4][5]
Najważniejsze możliwości Horizon
- VDI i sesje RDSH: pulpity indywidualne, pule nietrwałe i aplikacje publikowane przez hosty sesyjne.
- Blast Extreme: zdalna prezentacja pulpitu, obsługa TCP i UDP oraz techniki optymalizacji transmisji.
- Instant Clone: szybkie tworzenie i odtwarzanie pul w scenariuszach obsługiwanych przez daną platformę i wersję.
- App Volumes i DEM: aplikacje jako oddzielne pakiety oraz personalizacja środowiska użytkownika.
- UAG: pośrednik dostępu zewnętrznego; wymaga starannie zaprojektowanego load balancingu i reguł sieciowych.
Dokumentacja Blast Extreme: [3]
Citrix Virtual Apps and Desktops – centralne aplikacje i pulpity
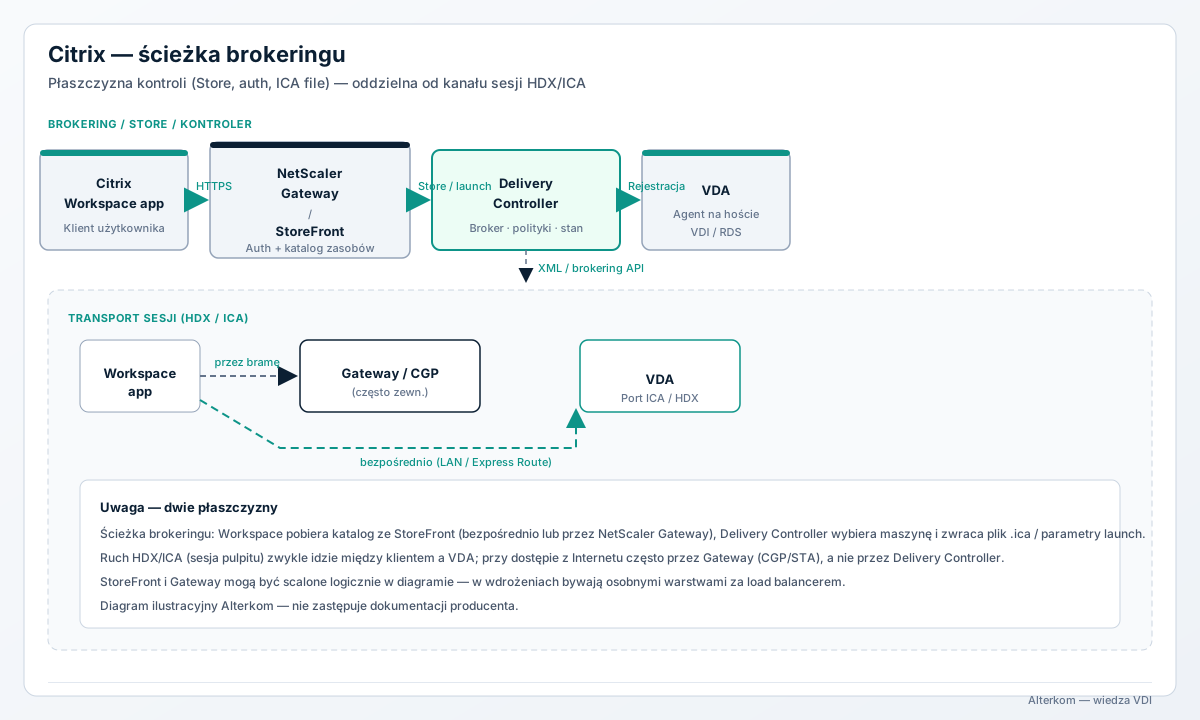
Citrix CVAD umożliwia publikację aplikacji i pulpitów z Windows i wspieranych systemów Linux, z wykorzystaniem architektury FlexCast Management Architecture (FMA). W instalacji lokalnej kluczowe role pełnią Delivery Controllers, StoreFront, Virtual Delivery Agents (VDA) oraz opcjonalnie NetScaler Gateway. Citrix DaaS może przenieść warstwę sterującą do Citrix Cloud, pozostawiając zasoby użytkowników w wybranych lokalizacjach. [6][7][9]
Platforma oferuje różne metody przygotowywania maszyn, między innymi Machine Creation Services (MCS) i Citrix Provisioning (PVS). Profile Management i Workspace Environment Management (WEM) wspierają zarządzanie profilami i wydajnością sesji. [10][11]
Najważniejsze możliwości Citrix
- Virtual Apps i Virtual Desktops: publikacja pojedynczych aplikacji, pełnych pulpitów i sesji współdzielonych.
- HDX / ICA: techniki optymalizacji obrazu, urządzeń i multimediów; Adaptive Transport wykorzystuje EDT na UDP z fallbackiem do TCP.
- MCS / PVS: alternatywne podejścia do dostarczania obrazów i tworzenia maszyn.
- WEM i Profile Management: optymalizacja zasobów, logowania oraz profili użytkowników.
- Citrix DaaS: opcja zarządzania w chmurze z lokalnymi lub chmurowymi zasobami wykonawczymi.
Adaptive Transport (HDX): [8] · MCS/PVS: [10] · WEM: [11] · DaaS: [9]
Architektura – podobna funkcja, inne komponenty
Obie platformy rozdzielają płaszczyznę pośredniczenia (uwierzytelnianie, katalog zasobów, brokering sesji) od rzeczywistego transportu obrazu pulpitu. Schematy poniżej są uproszczeniem logicznym — nie instrukcją konfiguracji firewalla ani pełnym diagramem sieciowym.
Omnissa Horizon – przykładowa ścieżka połączenia
UAG chroni dostęp zewnętrzny, Connection Server pośredniczy w sesji, a Blast Extreme transportuje obraz i interakcję z Horizon Agent. W zależności od topologii ruch sesyjny może przebiegać przez bramę lub łączyć klienta bezpośrednio z maszyną. [1][2]
Omnissa Horizon — brokering (płaszczyzna kontroli)
Auth, katalog i przypisanie sesji. Transport Blast Extreme jest osobną ścieżką — patrz diagram SVG poniżej.
Schemat poglądowy: płaszczyzna pośredniczenia i sesja mogą korzystać z odrębnych ścieżek sieciowych.
Citrix — brokering (płaszczyzna kontroli)
Gateway, StoreFront i Delivery Controller. Transport HDX/ICA do VDA jest osobną ścieżką — patrz diagram SVG.
Schemat poglądowy: płaszczyzna pośredniczenia i sesja mogą korzystać z odrębnych ścieżek sieciowych.
Blast Extreme kontra Citrix HDX
Protokół zdalnej prezentacji ma bezpośredni wpływ na komfort pracy na łączach WAN, Wi-Fi i VPN. Omnissa Blast Extreme obsługuje TCP i UDP, a Citrix HDX korzysta z wielu mechanizmów optymalizacyjnych, w tym Adaptive Transport z EDT na UDP i możliwością przełączenia na TCP. [3][8]
Nie należy traktować tabeli jako benchmarku. W testach pilotażowych trzeba mierzyć opóźnienie, płynność obrazu, zużycie pasma, czas logowania, działanie Teams, drukarek, USB, aplikacji 3D i zachowanie podczas utraty pakietów. Wyniki będą zależeć od klientów, wersji agentów, kodeków, GPU i sieci.
Blast Extreme vs Citrix HDX / ICA
Tabela nie jest benchmarkiem — decyzję należy oprzeć na POC z realnymi aplikacjami i siecią. GPU: zob. także dokumentację Citrix [12].
| Kryterium | Omnissa Blast Extreme | Citrix HDX / ICA |
|---|---|---|
| Transport | TCP i UDP; konfiguracja zależy od ścieżki | EDT/UDP preferowany w Adaptive Transport; TCP fallback |
| Multimedia | Optymalizacje obrazu, dźwięku i transmisji | Inteligentne przekierowanie i adaptacyjna kompresja |
| GPU / grafika | Obsługa przyspieszania graficznego zależna od środowiska | HDX Graphics, przyspieszanie GPU i scenariusze 3D |
| Słaba sieć | Wymaga profilowania parametrów Blast i testów | Wymaga profilowania polityk HDX i testów EDT |
| Wniosek | Dobrze dopasowany do środowisk Horizon | Duże możliwości strojenia aplikacji i sesji |
Zarządzanie, obrazy i profile
| Obszar | Omnissa Horizon | Citrix CVAD / DaaS |
|---|---|---|
| Dostarczanie maszyn | Pule Horizon i Instant Clone w obsługiwanych topologiach | Katalogi maszyn, MCS i Citrix Provisioning |
| Aplikacje | Publikacja aplikacji RDSH i App Volumes | Published Apps, katalogi, App Layering (zależnie od edycji) |
| Personalizacja | Dynamic Environment Manager | Citrix Profile Management, WEM |
| Dostęp zewnętrzny | Unified Access Gateway | NetScaler Gateway lub usługi bramowe Citrix |
| Zarządzanie | Horizon Console i usługi Horizon Cloud | Studio / Director, Citrix Cloud w modelu DaaS |
| Model wdrożenia | On-prem i wspierane warianty cloud | On-prem, DaaS i modele hybrydowe |
Bezpieczeństwo, dostęp i ciągłość działania
Obie platformy umożliwiają centralizację danych oraz ograniczenie ich przechowywania na urządzeniach użytkowników, lecz samo VDI nie gwarantuje bezpieczeństwa. Krytyczne są: MFA, segmentacja sieci, polityki urządzeń, aktualizacje agentów i bram, zabezpieczenie systemów operacyjnych, logowanie zdarzeń oraz monitorowanie sesji.
- Omnissa: projektuj UAG jako wydzielony element dostępu i sprawdzaj wymagane połączenia oraz zasady utrzymania sesji przy load balancingu.
- Citrix: projektuj NetScaler Gateway, StoreFront i Delivery Controllers z redundancją; zweryfikuj mechanizmy Local Host Cache oraz ścieżki HDX.
- Obie platformy: uwzględnij Active Directory / tożsamość, MFA, certyfikaty, plan HA/DR, kopie konfiguracji, monitoring i regularne testy odtwarzania.
Źródła projektowe: Omnissa UAG/porty [2] · Citrix Gateway/Controllers [6][7]
Szczególną uwagę należy poświęcić publikacji aplikacji wrażliwych, przekierowaniu dysków i schowka, drukowaniu, nagrywaniu sesji oraz kontroli dostępu z niezaufanych urządzeń.
Scenariusze – rekomendacje projektowe
| Scenariusz | Rekomendacja projektowa |
|---|---|
| Organizacja oparta na vSphere, standardowe pule VDI | Horizon jest naturalnym kandydatem; zweryfikować zgodność i wymagania licencji. |
| Wiele aplikacji Windows publikowanych użytkownikom | Citrix warto ocenić szczególnie dokładnie z uwagi na rozbudowane narzędzia CVAD/HDX. |
| Aplikacje CAD / GPU | Przeprowadzić POC obu rozwiązań z rzeczywistą aplikacją, GPU i monitorami. |
| Oddziały na niestabilnych łączach WAN | Porównać Blast UDP i HDX EDT na identycznym scenariuszu testowym. |
| Chmurowa warstwa zarządzająca, zasoby hybrydowe | Porównać Horizon Cloud i Citrix DaaS, wymagania połączeń i model odpowiedzialności. |
| Migracja istniejącego środowiska | Oszacować koszty zmian profili, obrazów, agentów, klientów i integracji. |
Scenariusze – kiedy wybrać którą platformę?
Kluczowy wniosek: Horizon często bardzo dobrze wpisuje się w środowiska skoncentrowane na wirtualnych desktopach, a Citrix mocno wyróżnia się bogatą architekturą dostarczania aplikacji i możliwościami strojenia sesji. To jednak punkt wyjścia do oceny, a nie uniwersalna reguła zakupowa.
Jak przeprowadzić rzetelny POC?
- Zdefiniować 3–5 typowych profili użytkowników: biurowy, aplikacje wymagające, CAD/GPU, praca z domu i oddział.
- Na tych samych hostach i łączach przetestować tę samą wersję systemu i aplikacji.
- Zmierzyć logowanie, czas uruchomienia aplikacji, opóźnienia, pasmo, jakość obrazu i działanie multimediów.
- Sprawdzić Teams, przeglądarki, drukarki, skanery, schowek, USB, SSO/MFA i urządzenia mobilne.
- Przetestować awarię jednego brokera/bramy, utratę łącza, zmianę sieci oraz przywracanie usługi.
- Porównać 3–5-letni TCO: licencje, serwery, GPU, storage, operacje, szkolenia, wsparcie i rozwój.
Alterkom – projektowanie cyfrowego stanowiska pracy
Dobór VDI powinien zaczynać się od wymagań użytkowników i aplikacji. Alterkom może wesprzeć audyt istniejącego środowiska, projekt architektury Horizon lub Citrix, konfigurację bezpiecznego dostępu, integrację tożsamości, dobór serwerów i GPU oraz testy wydajnościowe. Celem jest środowisko stabilne, łatwe w utrzymaniu i realnie dopasowane do organizacji.
Podsumowanie: Omnissa Horizon i Citrix nie są wyłącznie alternatywnymi produktami. To dwa dojrzałe ekosystemy dostarczania cyfrowych stanowisk pracy. Rozstrzygnięcie powinno wynikać z testów obciążeniowych i funkcjonalnych, a nie tylko z listy funkcji.
Powiązane produkty w katalogu
Serwery i storage wykorzystywane w projektach VDI / Digital Workspace.
Dowiedz się więcej
Powiązane treści Alterkom — wirtualizacja, HA i infrastruktura.
Wysoka dostępność serwerów
Klastry HA, redundancyjne ścieżki i Disaster Recovery.
Czytaj więcej
Wirtualizacja – obszar Alterkom
VMware, Hyper-V, Proxmox i środowiska VDI.
Zobacz obszar
Lokalne AI w firmie
Private AI, lokalne modele LLM i infrastruktura GPU.
Czytaj więcej
Cyberbezpieczeństwo firmy
Zero Trust, MFA, segmentacja i ochrona dostępu zdalnego.
Czytaj więcejŹródła – oficjalna dokumentacja producentów
Artykuł oparto na oficjalnej dokumentacji Omnissa i Citrix. Oznaczenia [1]–[12] w tekście prowadzą do poniższych materiałów:
[1] Omnissa – Horizon 8 Architecture
[2] Omnissa – Network Ports in Horizon 8
[3] Omnissa – Blast Extreme Display Protocol
[5] Omnissa – Dynamic Environment Manager Architecture
[6] Citrix – CVAD Technical Overview
[7] Citrix – Gateway Integration
[8] Citrix – HDX Adaptive Transport
[9] Citrix – DaaS Resource Locations
[10] Citrix – Provisioning Catalogs / MCS
[11] Citrix – Workspace Environment Management
[12] Citrix – GPU Acceleration
Stan opracowania: 24 października 2026. Materiał informacyjny, nie jest matrycą zgodności konkretnych wydań ani ofertą licencyjną. Diagramy są autorskimi schematami poglądowymi Alterkom; nie są kopiami grafik producentów.
Porozmawiaj z ekspertem Alterkom o VDI
Audyt środowiska · projekt Horizon lub Citrix · bezpieczny dostęp (UAG / NetScaler) · tożsamość i MFA · dobór serwerów i GPU · POC i testy wydajnościowe.
Recommended by Alterkom
Solutions, focus areas and products related to this article — a path into our offer.