Cyberbezpieczeństwo · Poradnik · ok. 10 min
Cyberbezpieczeństwo w firmie – jak skutecznie chronić infrastrukturę IT?
Zero Trust, MFA, segmentacja sieci, EDR, monitoring SIEM oraz backup odporny na ransomware — praktyczne podejście Alterkom do ochrony infrastruktury IT.
Cyberbezpieczeństwo nie zaczyna się od zakupu firewalla i nie kończy na instalacji programu antywirusowego. Skuteczna ochrona przedsiębiorstwa wymaga połączenia odpowiedniej architektury sieci, kontroli dostępu, ochrony danych, monitoringu oraz przygotowania organizacji na ewentualne incydenty.
Współczesne środowiska informatyczne obejmują lokalne centra danych, usługi chmurowe, systemy wirtualizacyjne, urządzenia mobilne i dostęp zdalny. Każdy z tych elementów może stać się potencjalnym punktem ataku.
Jak zbudować realną odporność organizacji na cyberzagrożenia?
Spis treści
Ochrona stacji, serwerów i backup
Monitoring, wirtualizacja i incydenty
Największe wyzwania współczesnego cyberbezpieczeństwa
Jednym z podstawowych problemów jest rosnąca złożoność infrastruktury IT. Firmy korzystają z wielu systemów, a użytkownicy uzyskują do nich dostęp z różnych lokalizacji i urządzeń. Jednocześnie organizacje muszą utrzymywać starsze aplikacje, które nie zawsze wspierają nowoczesne mechanizmy bezpieczeństwa.
Do istotnych zagrożeń należą:
- Phishing i przejmowanie kont.
- Ransomware i inne złośliwe oprogramowanie.
- Wykorzystywanie niezałatanych podatności.
- Błędna konfiguracja urządzeń i usług.
- Nieuprawniony dostęp do danych.
- Ataki na infrastrukturę zdalnego dostępu.
- Przejęcie kont uprzywilejowanych.
- Ataki na dostawców oprogramowania.
W praktyce wiele incydentów wykorzystuje połączenie kilku słabości, a nie jedną pojedynczą lukę.
Zero Trust – bezpieczeństwo bez domyślnego zaufania
Tradycyjne podejście do bezpieczeństwa często zakładało, że użytkownik znajdujący się wewnątrz sieci przedsiębiorstwa jest zaufany. Architektura Zero Trust odchodzi od tego założenia.
Dostęp do aplikacji i danych powinien być kontrolowany na podstawie tożsamości użytkownika, uprawnień, stanu urządzenia oraz kontekstu konkretnego żądania.
Oznacza to między innymi:
- Uwierzytelnianie wieloskładnikowe.
- Zasadę najmniejszych niezbędnych uprawnień.
- Segmentację sieci.
- Kontrolę dostępu do konkretnych aplikacji.
- Monitorowanie zdarzeń związanych z tożsamością.
- Regularny przegląd uprawnień.
Zero Trust nie jest jednym produktem, lecz modelem projektowania i zarządzania bezpieczeństwem — w tym IAM, polityk dostępu i ciągłej weryfikacji kontekstu.
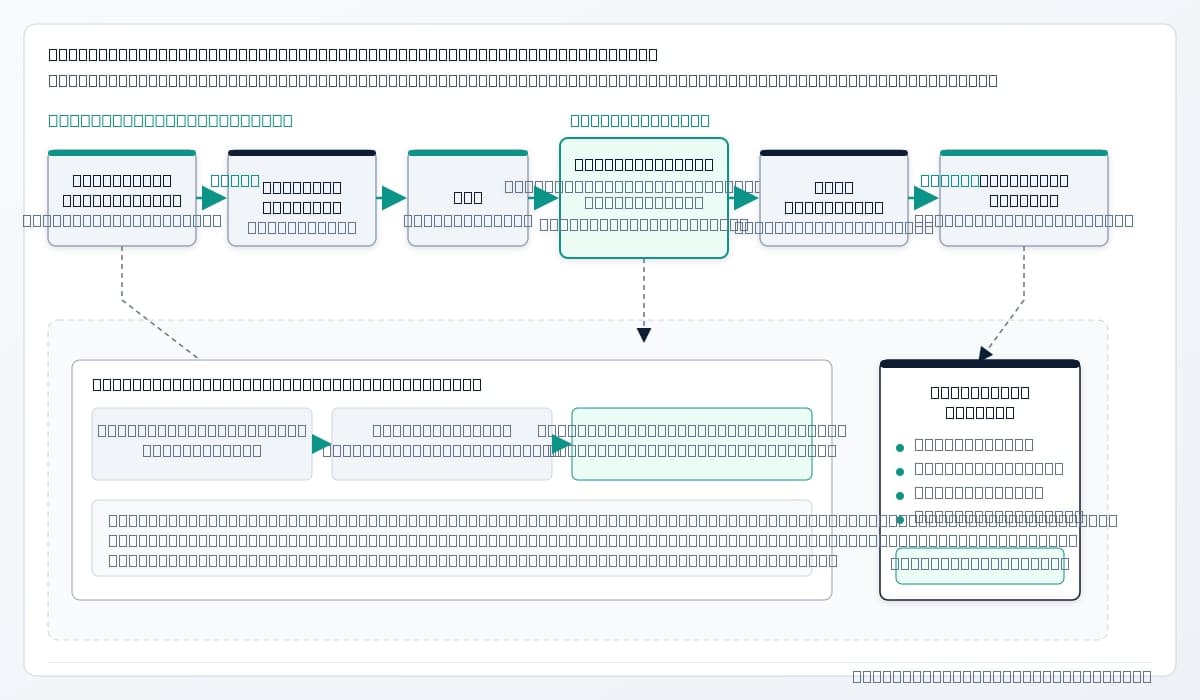
Schemat architektury Zero Trust
Tożsamość, MFA, silnik polityk, stan urządzenia i dostęp do konkretnej aplikacji — z monitoringiem i audytem. Zero Trust to model, nie pojedynczy produkt.
MFA – podstawowa ochrona tożsamości
Hasło nie powinno być jedynym mechanizmem zabezpieczającym dostęp do krytycznych systemów. Uwierzytelnianie wieloskładnikowe utrudnia przejęcie konta nawet wtedy, gdy atakujący uzyska hasło użytkownika.
W środowiskach przedsiębiorstw szczególnie ważne jest MFA dla:
- Administratorów systemów.
- Dostępu VPN.
- Poczty elektronicznej.
- Systemów chmurowych.
- Paneli zarządzania infrastrukturą.
- Aplikacji zawierających wrażliwe informacje.
W miarę możliwości warto wybierać metody odporne na phishing, takie jak FIDO2/WebAuthn, zamiast polegać wyłącznie na kodach SMS lub prostych powiadomieniach zatwierdzających. Równie ważne jest zabezpieczenie procedur odzyskiwania kont.
Segmentacja sieci – ograniczanie skutków włamania
Nie każda aplikacja ani urządzenie powinny mieć możliwość komunikowania się ze wszystkimi systemami w przedsiębiorstwie. Segmentacja sieci pozwala wydzielić strefy o różnych poziomach zaufania i kontrolować komunikację pomiędzy nimi.
Przykładowy podział:
- Infrastruktura administracyjna.
- Serwery produkcyjne.
- Stacje robocze.
- Sieci gościnne.
- Systemy backupu.
- DMZ.
- Systemy infrastruktury krytycznej.
Odpowiednio wdrożona segmentacja pomaga ograniczyć możliwość przemieszczania się napastnika po przejęciu pojedynczego urządzenia. Ważne jest właściwe projektowanie reguł, monitorowanie komunikacji i kontrola dostępu między segmentami — często z wykorzystaniem NGFW i polityk mikrosegmentacji.
Ochrona stacji roboczych i serwerów
Nowoczesna ochrona urządzeń końcowych wymaga połączenia zabezpieczeń systemowych, monitoringu i zarządzania aktualizacjami. Technologie EDR umożliwiają identyfikowanie podejrzanych zachowań procesów i reagowanie na wybrane zdarzenia — skuteczność zależy od konfiguracji, aktualizacji i kompetencji zespołu.
Istotne elementy ochrony:
- Regularne instalowanie poprawek.
- Usuwanie nieużywanych usług.
- Ograniczanie uprawnień administratorów.
- Zabezpieczanie interfejsów zarządzania.
- Szyfrowanie danych.
- Centralne zarządzanie konfiguracją.
- Inwentaryzacja oprogramowania i sprzętu.
Bez aktualnej wiedzy o zasobach trudno skutecznie oceniać ryzyko.
Backup odporny na ransomware
Ataki ransomware mogą prowadzić nie tylko do zaszyfrowania danych produkcyjnych, ale również do usuwania lub uszkadzania kopii zapasowych. System backupu powinien być odpowiednio odseparowany i zabezpieczony.
Praktyczne podejście to zasada 3-2-1 uzupełniona o kopię odizolowaną lub niemodyfikowalną oraz regularne testy odzyskiwania. Sam komunikat o poprawnym wykonaniu backupu nie oznacza jeszcze, że całą usługę uda się przywrócić w wymaganym czasie.
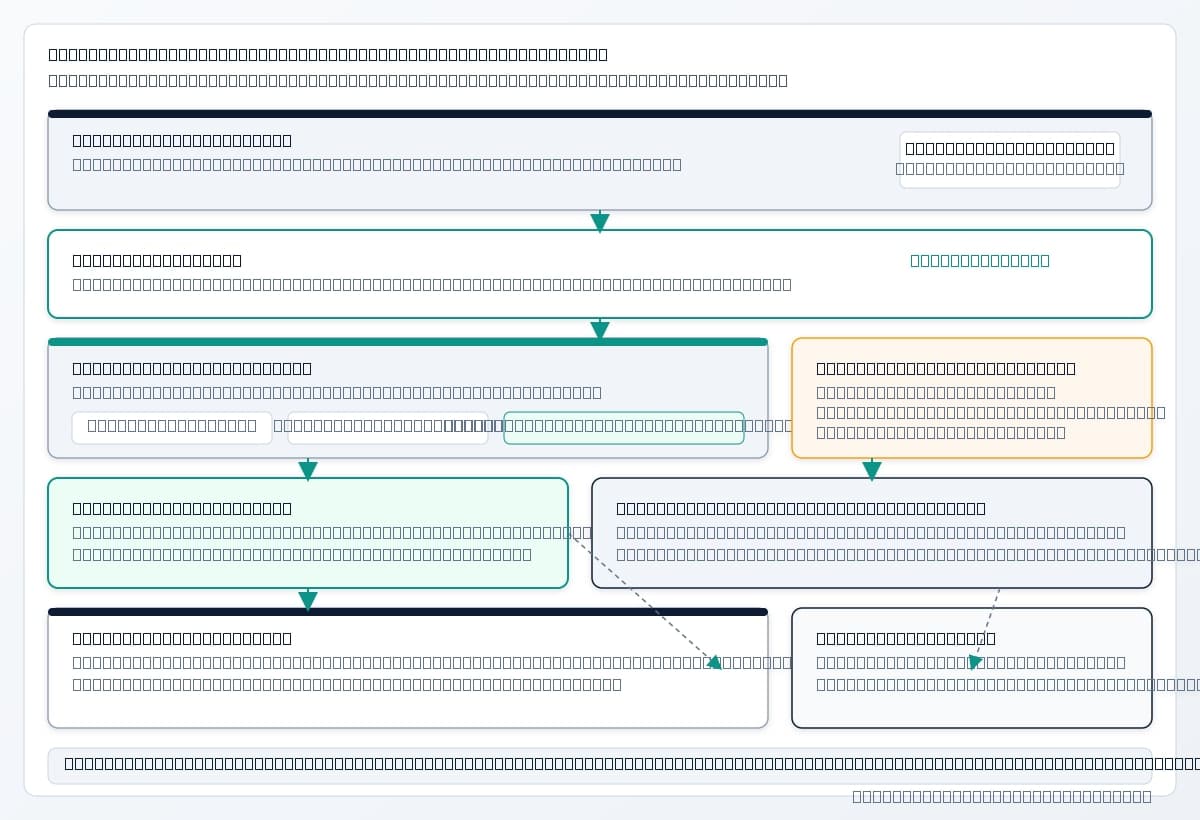
Odporność na ransomware — backup i odzyskiwanie
Segmentacja, odseparowana infrastruktura backupowa, repozytoria immutable, kopia odizolowana i testowane procedury odzyskiwania — z rozdzielonymi uprawnieniami administratorów.
Monitoring i wykrywanie zagrożeń
Skuteczne bezpieczeństwo wymaga widoczności tego, co dzieje się w środowisku. Centralne gromadzenie logów i analiza zdarzeń pomagają wykrywać próby nieuprawnionego dostępu, nietypowe zachowania użytkowników, podejrzane operacje administratorów, zmiany krytycznych konfiguracji oraz aktywność złośliwego oprogramowania.
W zależności od potrzeb organizacja może korzystać z systemów SIEM, EDR/XDR lub usług monitorowania bezpieczeństwa. Ważniejsza od liczby alertów jest zdolność ich właściwej oceny i podejmowania działań.
Bezpieczeństwo środowisk wirtualnych
Wirtualizacja upraszcza zarządzanie infrastrukturą, ale wprowadza specyficzne zagrożenia. Szczególnej ochrony wymagają hosty hypervisorów, interfejsy administracyjne, konta uprzywilejowane, systemy zarządzania klastrami, sieci storage i migracji oraz repozytoria backupu.
Przejęcie konta administracyjnego platformy wirtualizacyjnej może narazić wiele maszyn jednocześnie — warto oddzielać sieci zarządzające, stosować MFA i monitorować operacje na maszynach wirtualnych (VMware, Hyper-V, Proxmox VE).
Szerszy kontekst: obszar Wirtualizacja.
Przygotowanie organizacji na incydent
Nawet dobrze zabezpieczona infrastruktura nie daje gwarancji całkowitego wyeliminowania incydentów. Plan reagowania powinien określać, kto podejmuje decyzje i jakie działania wykonać po wykryciu ataku.
- 1. Wykrycie i ocena zdarzenia.
- 2. Ograniczenie rozprzestrzeniania zagrożenia.
- 3. Zabezpieczenie materiału dowodowego.
- 4. Usunięcie przyczyny incydentu.
- 5. Przywrócenie usług.
- 6. Analiza przyczyn i usprawnienie zabezpieczeń.
Warto przeprowadzać ćwiczenia scenariuszowe i sprawdzać, czy procedury odpowiadają rzeczywistej architekturze organizacji.
Jak rozpocząć poprawę cyberbezpieczeństwa?
Pierwszym etapem powinna być identyfikacja najważniejszych zasobów, systemów i zależności, a następnie ocena istniejących zabezpieczeń i priorytety działań.
- Wdrożenie silnego MFA.
- Aktualizowanie systemów.
- Ograniczenie uprawnień administracyjnych.
- Segmentację infrastruktury.
- Zabezpieczenie backupu.
- Centralny monitoring.
- Testowanie procedur odtwarzania.
Podsumowanie
Cyberbezpieczeństwo to proces ciągłego doskonalenia, a nie jednorazowy projekt zakupowy. Skuteczna ochrona wymaga współpracy technologii, procedur i ludzi.
Alterkom wspiera projektowanie i wdrażanie wielowarstwowych zabezpieczeń infrastruktury IT, systemów dostępu, sieci i danych.
Powiązane obszary: Cyberbezpieczeństwo,
Storage oraz
Najczęstsze pytania (FAQ)
Czy firewall wystarczy do zabezpieczenia sieci firmowej?
Nie. Firewall jest jednym z elementów ochrony. Skuteczne bezpieczeństwo wymaga również kontroli tożsamości, aktualizacji, segmentacji, ochrony urządzeń końcowych i monitoringu.
Czy MFA całkowicie chroni przed przejęciem konta?
Nie. MFA istotnie zmniejsza ryzyko, ale skuteczność zależy od metody uwierzytelniania i zabezpieczenia procedur odzyskiwania dostępu. Szczególnie wartościowe są metody odporne na phishing.
Czy backup chroni przed ransomware?
Backup umożliwia odzyskiwanie danych, ale nie zapobiega samemu atakowi. Powinien być częścią szerszej strategii bezpieczeństwa — z odseparowaniem kopii, repozytoriami immutable i testami odtwarzania.
Czym różni się EDR od SIEM?
EDR koncentruje się na wykrywaniu i reagowaniu na zagrożenia na urządzeniach końcowych. SIEM agreguje i analizuje zdarzenia z różnych systemów, wspierając szerszy monitoring bezpieczeństwa.
Czy Zero Trust można wdrożyć w istniejącej infrastrukturze?
Tak. Zwykle jest to proces etapowy obejmujący zarządzanie tożsamością, uprawnieniami, segmentacją i dostępem do aplikacji.
Powiązane produkty z katalogu
Storage i serwery wspierające ochronę danych — dobór zawsze zależy od architektury backupu, RPO/RTO i wymagań bezpieczeństwa.
Powiązane obszary działalności
Tematy powiązane z wielowarstwową ochroną infrastruktury IT.
Cyberbezpieczeństwo
Tożsamość, sieć, endpointy, monitoring i reagowanie na incydenty.
Zobacz obszar
Infrastruktura IT
Serwery, hardening i środowiska produkcyjne.
Zobacz obszar
Storage
Backup, immutable copies i ochrona danych.
Zobacz obszar
Wirtualizacja
Bezpieczeństwo hostów, klastrów i sieci migracji.
Zobacz obszarPrzeczytaj również
Inne materiały z działu Wiedza.
Lokalne AI w firmie – jak wdrożyć własną sztuczną inteligencję?
Private AI, lokalne modele LLM, infrastruktura GPU i RAG z kontrolą nad danymi firmowymi.
Czytaj więcej
Wysoka dostępność serwerów – jak zapewnić ciągłość działania infrastruktury IT?
Klastry HA, redundancja serwerów, sieci i storage, RPO/RTO oraz Disaster Recovery.
Czytaj więcejZwiększ odporność swojej infrastruktury na cyberzagrożenia
Pomożemy przeanalizować architekturę bezpieczeństwa, wdrożyć mechanizmy kontroli dostępu, zabezpieczyć infrastrukturę i zaprojektować strategię ochrony danych.
Polecane przez Alterkom
Rozwiązania, obszary i produkty powiązane z tematem artykułu — naturalna ścieżka do oferty.